Mesa Ejecutiva del Sector de la Salud | 20 de Octubre, 2026 | Google Santiago
Protección de Datos, Ciberseguridad y Riesgo Operacional Expertos advierten que las nuevas exigencias para el sector salud requieren cambios que van más allá de la tecnología
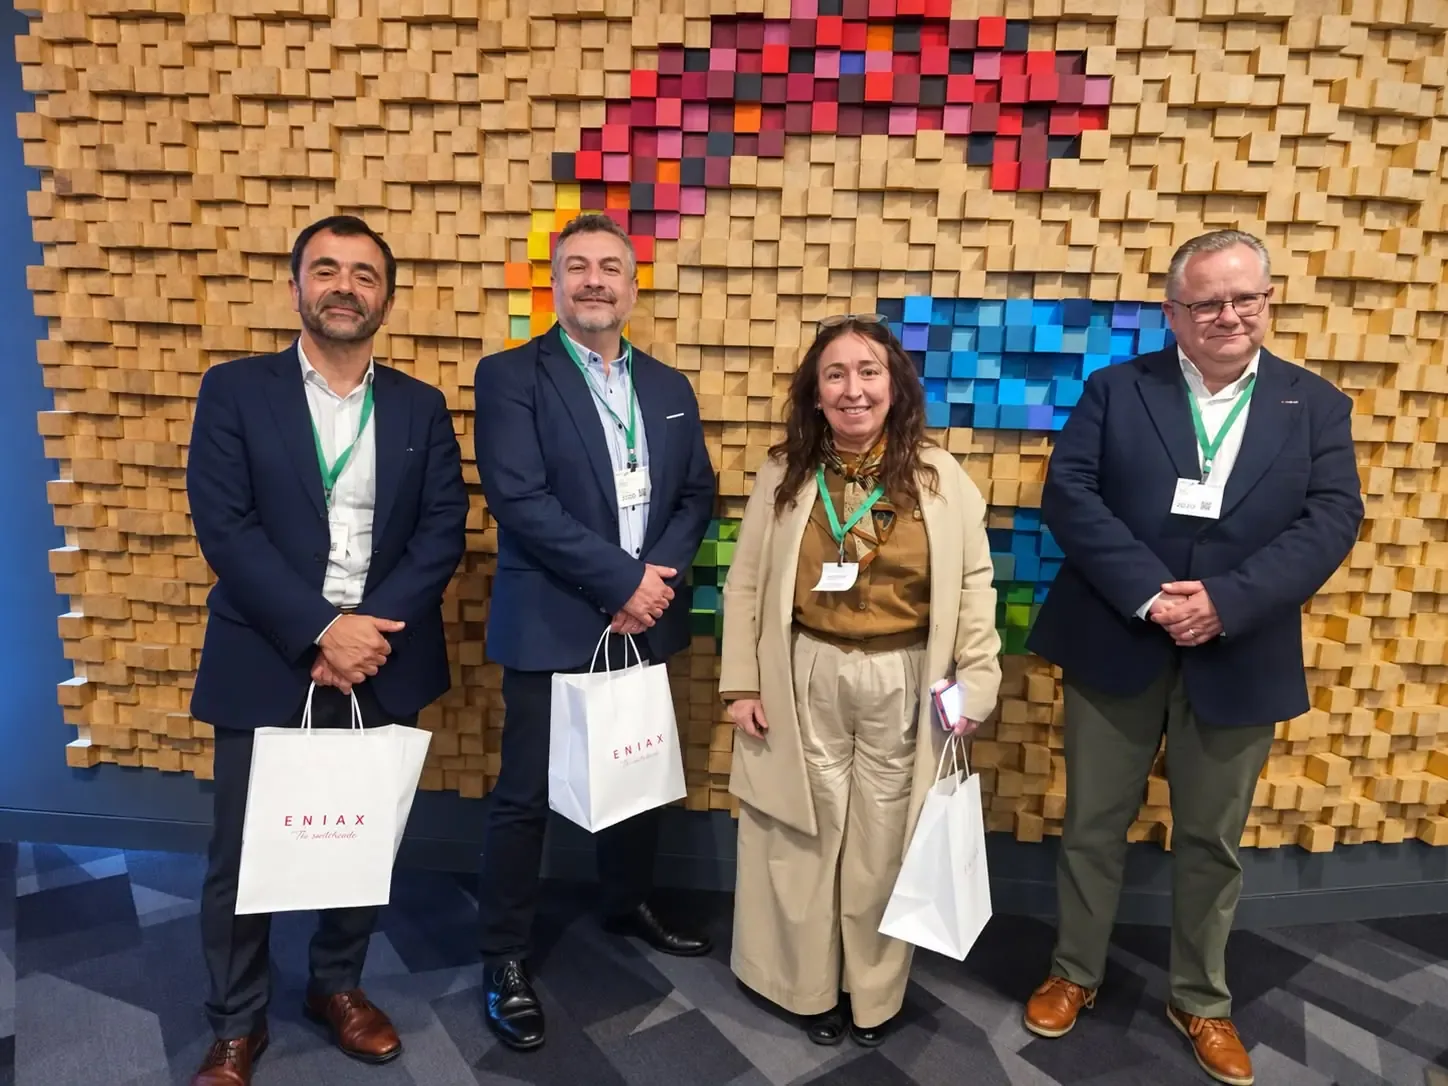
La adaptación a las nuevas normativas exige revisar procesos, responsabilidades y prácticas de gestión en hospitales y clínicas. Así lo plantearon autoridades, directivos y especialistas de Chile y España durante la Mesa Ejecutiva del Sector Salud, organizada por Eniax, junto a Google Cloud y ProSalud Chile.
La jornada reunió a más de 250 asistentes en formato presencial y online para abordar cómo la nueva Ley de Protección de Datos Personales y la Ley Marco de Ciberseguridad están redefiniendo la forma en que las instituciones de salud gestionan la información, los riesgos operacionales y la continuidad de la atención.
Desde representantes del Ministerio de Salud, la Agencia Nacional de Ciberseguridad (ANCI), el Consejo para la Transparencia y el Centro Nacional en Sistemas de Información en Salud (CENS), hasta especialistas jurídicos, tecnológicos y directivos de instituciones públicas y privadas, el consenso fue claro: el principal desafío no será únicamente cumplir nuevas obligaciones legales, sino incorporarlas a la gestión cotidiana de hospitales, clínicas y centros médicos.
“Chile es uno de los países más digitalizados, especialmente en el área de salud. Pero esa digitalización conlleva no solamente beneficios, sino también riesgos”
Cinco conclusiones que dejó la Mesa Ejecutiva
-
La adaptación no es solo tecnológica
La implementación de las nuevas normativas exige revisar procesos, responsabilidades, modelos de gobernanza y cultura organizacional. La tecnología es solo una parte de la ecuación.
-
La continuidad operacional también es seguridad del paciente
Cuando un sistema crítico se detiene, también pueden verse afectadas agendas, exámenes, diagnósticos y decisiones clínicas. La resiliencia operativa es una responsabilidad asistencial.
-
Los proveedores son parte del riesgo
La protección de los datos ya no depende únicamente de la institución. Los contratos, controles y mecanismos de supervisión sobre proveedores serán cada vez más relevantes.
-
La gobernanza debe involucrar a la alta dirección
La seguridad de la información dejó de ser un asunto exclusivamente tecnológico. Directorios, gerencias y equipos clínicos deben participar activamente en la toma de decisiones.
-
El sector necesita colaboración
Gobierno, instituciones de salud, especialistas, asociaciones gremiales y empresas tecnológicas deberán avanzar de forma coordinada para enfrentar los desafíos regulatorios que vienen.
El nuevo escenario regulatorio para el sector salud en Chile
Conferencia de Apertura Moderada por Andrea Obaid
La apertura de la Mesa Ejecutiva reunió a representantes del Ministerio de Salud, la Agencia Nacional de Ciberseguridad (ANCI), el Consejo para la Transparencia y el Centro Nacional en Sistemas de Información en Salud (CENS) para analizar cómo las nuevas exigencias en protección de datos y ciberseguridad impactarán la gestión de hospitales, clínicas y centros de salud.
El consenso fue claro: el desafío va mucho más allá del cumplimiento normativo. Las instituciones deberán fortalecer su gobernanza, conocer y proteger mejor los datos que administran, mejorar la supervisión de proveedores y desarrollar capacidades para prevenir y responder oportunamente ante incidentes de seguridad.
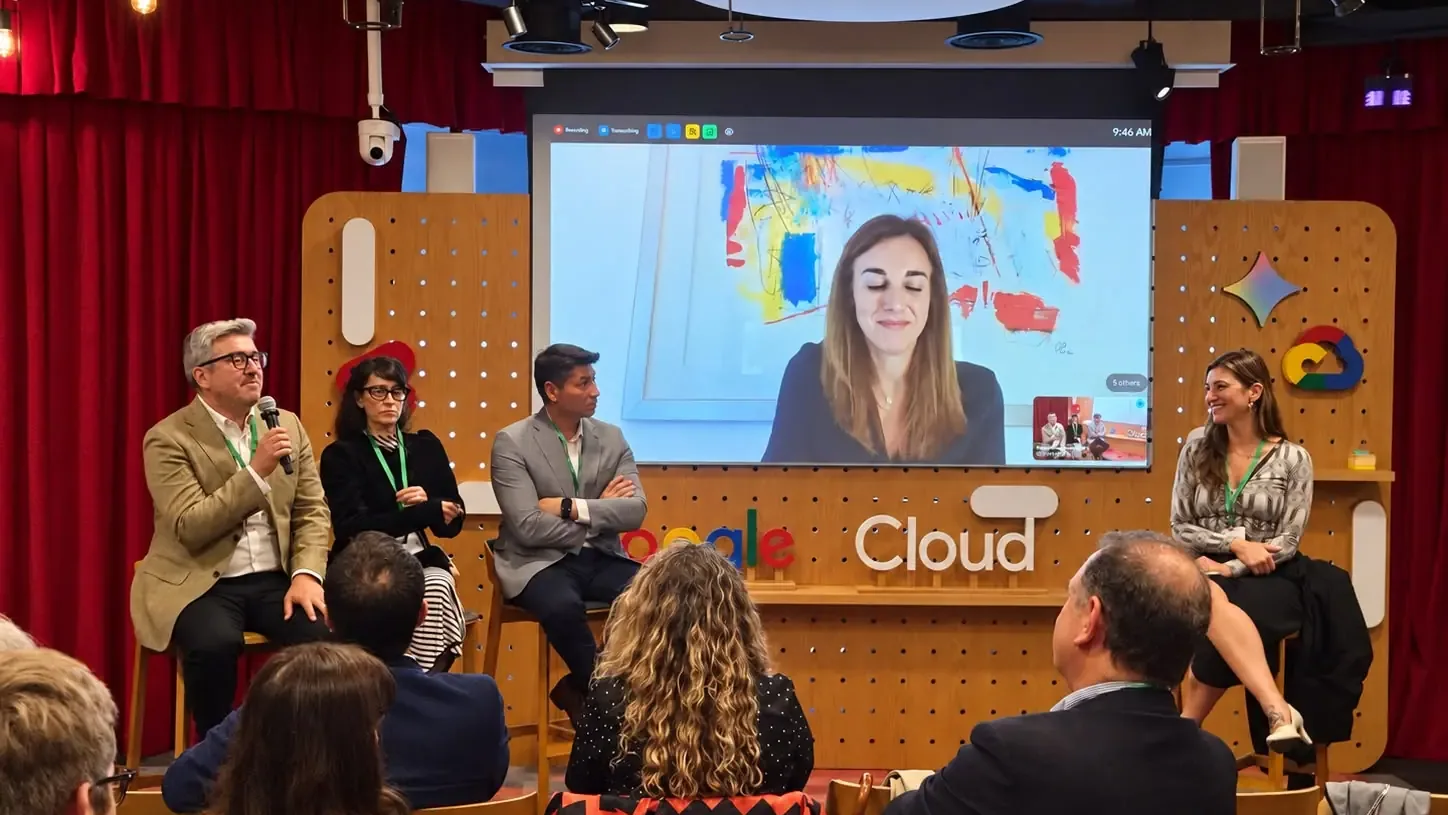
“Ante la duda, reporte”
La protección de los datos de salud y la ciberseguridad ya no son únicamente desafíos tecnológicos o regulatorios. Son elementos fundamentales para garantizar la confianza de los pacientes, la continuidad de la atención y la sostenibilidad de las instituciones de salud.
Principales aprendizajes
- Los datos de salud requieren un estándar reforzado de protección y rendición de cuentas.
- La ciberseguridad es una responsabilidad institucional que involucra a toda la organización, no solo a las áreas tecnológicas.
- Identificar qué datos se gestionan, quién accede a ellos y cómo se utilizan es el primer paso para una adecuada preparación.
- La interoperabilidad puede contribuir a una atención más segura y eficiente, siempre que esté acompañada por controles y mecanismos de gobernanza adecuados.
- La colaboración entre instituciones, reguladores y organismos públicos será clave para fortalecer la resiliencia del sistema de salud.
Participaron
-
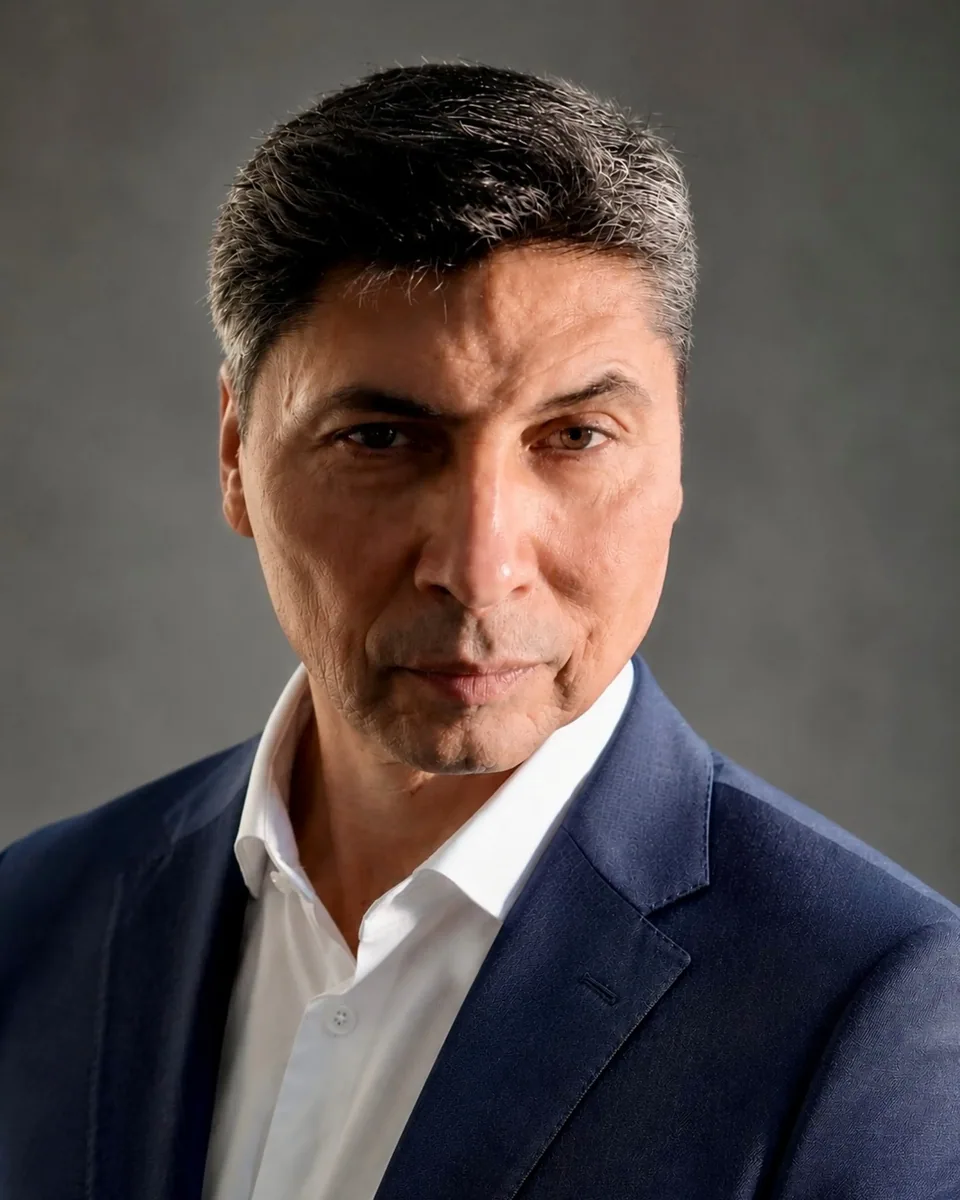
José Manuel Villa Catalán
Ministerio de Salud
-
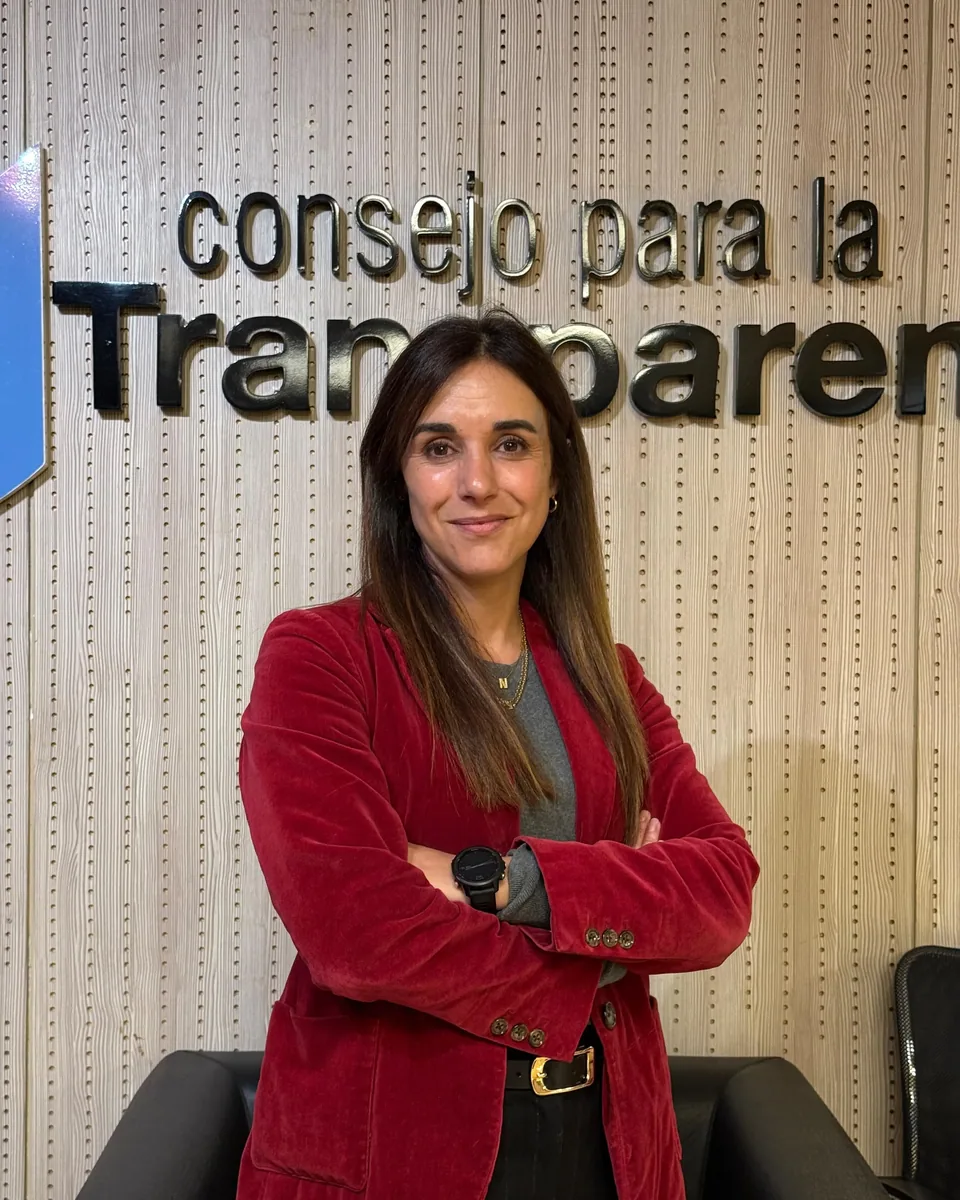
Natalia González Bañados
Consejo para la Transparencia (CPLT)
-
Juan Ignacio Alarcón
Agencia Nacional de Ciberseguridad (ANCI)
-
Alejandra García
CENS
-
Andrea Obaid
Periodista y Divulgadora Científica
Moderación
Protección de Datos y Ciberseguridad: del cumplimiento normativo a la responsabilidad institucional
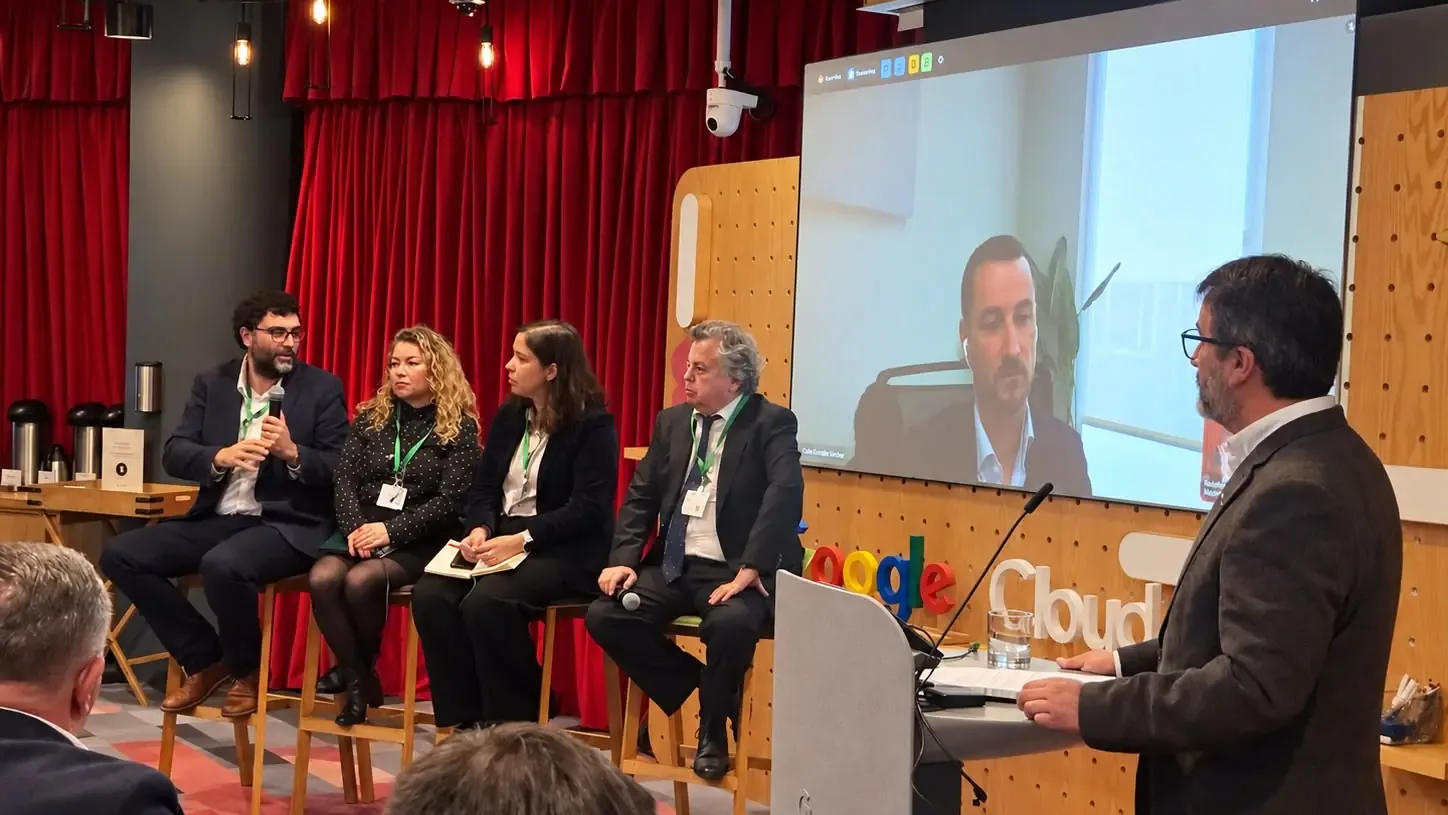
Panel Ejecutivo I Moderado por Jorge Andrade, CISO de Eniax
El primer panel ejecutivo abordó cómo las instituciones de salud deben prepararse para un escenario donde la protección de datos, la ciberseguridad y la gestión de riesgos pasan a formar parte de la responsabilidad estratégica de la organización.
Los participantes coincidieron en que el cumplimiento normativo es solo el punto de partida. La verdadera preparación exige fortalecer la gobernanza de los datos, establecer controles efectivos, supervisar adecuadamente a los proveedores tecnológicos y generar una cultura organizacional donde la privacidad y la seguridad formen parte de las decisiones cotidianas.
La conversación también puso sobre la mesa algunas de las brechas que aún persisten en el sector, desde el uso de canales informales para compartir información clínica hasta la falta de trazabilidad sobre quién accede a los datos y con qué propósito.
“El riesgo operacional no solo tiene pérdida financiera, puede tener pérdidas humanas”
La protección de datos debe dejar de ser una tarea exclusiva de las áreas tecnológicas para convertirse en una responsabilidad compartida por toda la organización.
Principales aprendizajes
- La protección de datos requiere gobernanza, controles y evidencia, además de cumplimiento normativo.
- Los proveedores tecnológicos forman parte del perímetro de riesgo y deben ser gestionados como socios estratégicos.
- La trazabilidad y el control de accesos serán elementos fundamentales del nuevo escenario regulatorio.
- La experiencia internacional demuestra que la protección de datos debe integrarse en la cultura organizacional y no depender únicamente de las áreas tecnológicas.
- La gestión de riesgos en salud debe considerar tanto el impacto regulatorio como las consecuencias operacionales y asistenciales.
Participaron
-
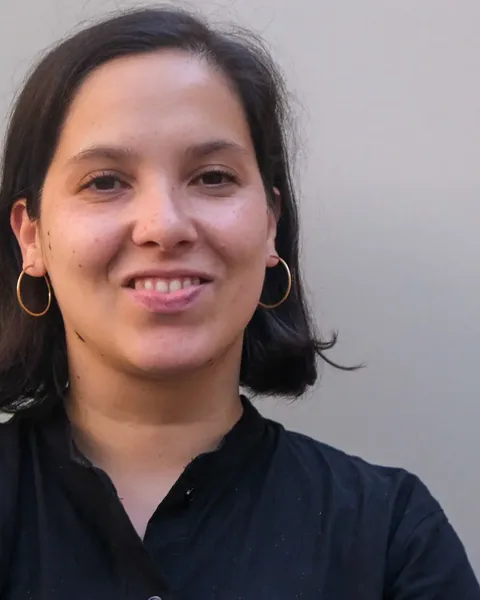
Lizzy Seaman
Prieto Abogados
-
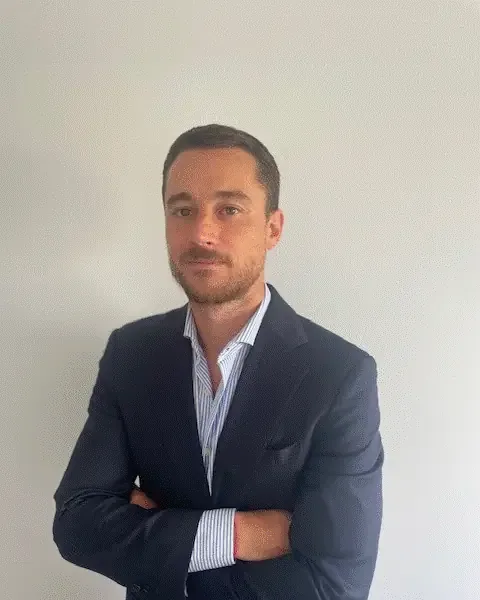
Carlos González
Orden Hospitalaria San Juan de Dios (España)
-
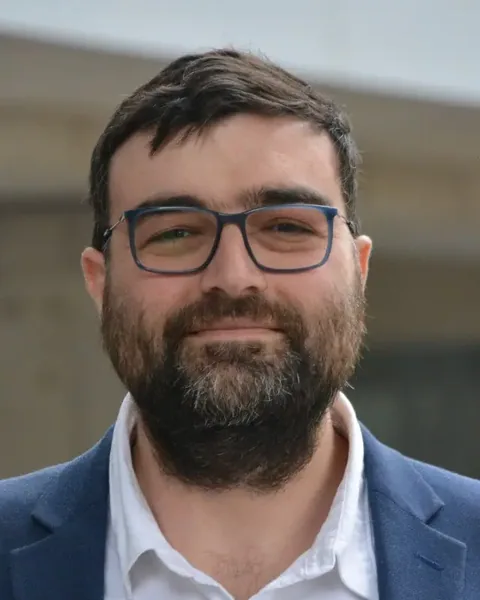
Pablo Viollier
Data Compliance
-
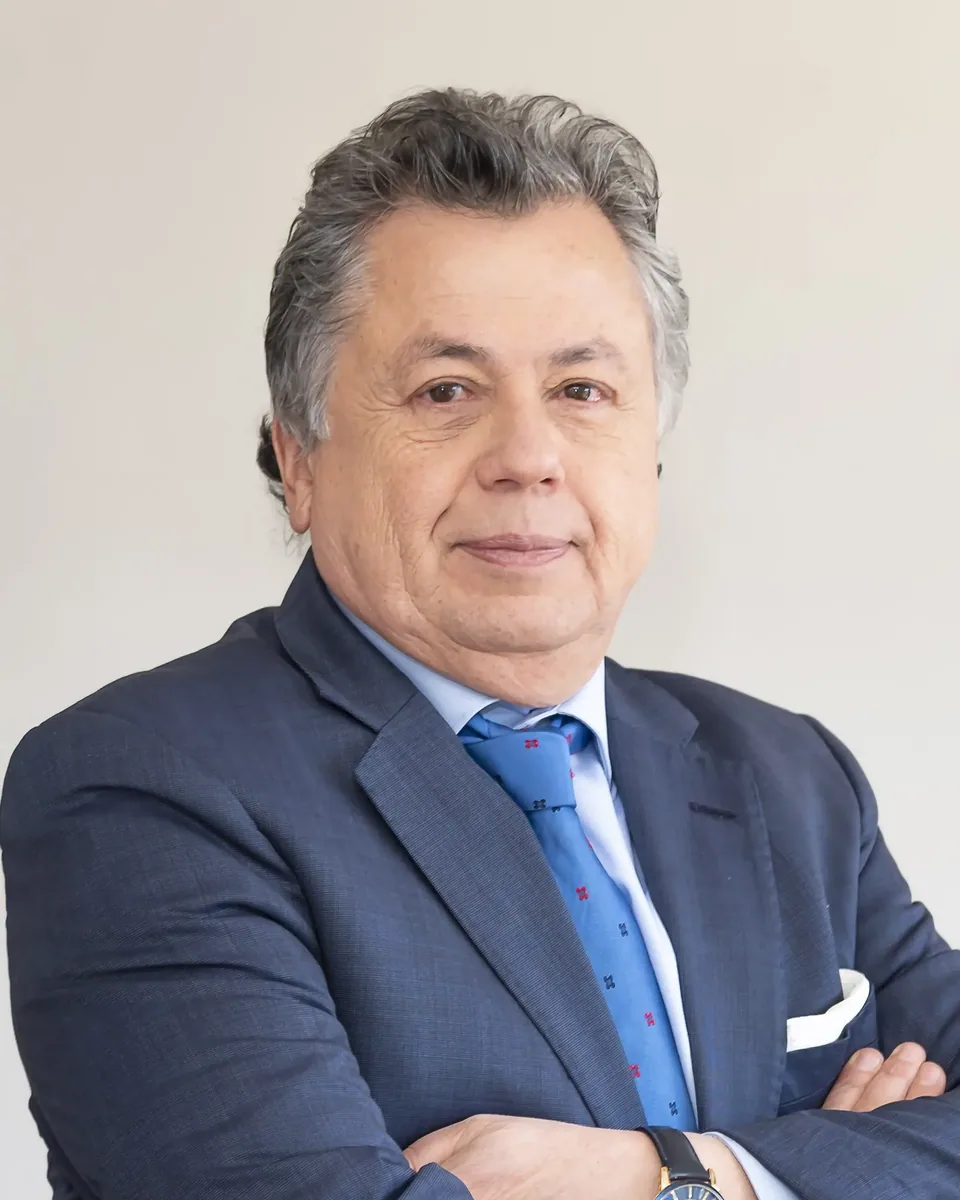
César Pallavicini
Alianza Chilena de Ciberseguridad
-
Jessica Matus
Magliona Abogados
-
Jorge Andrade
Eniax
Moderación
Riesgo y Continuidad Operacional: cómo prepararse para un nuevo estándar en salud
Panel Ejecutivo II Moderado por Jean Jacques Duhart
La conversación final de la jornada se centró en el impacto que la transformación digital tiene sobre la continuidad de la atención y en cómo las instituciones sanitarias pueden prepararse para responder ante incidentes que afecten sus operaciones.
Los panelistas coincidieron en que la continuidad operacional ya no debe entenderse únicamente como un desafío tecnológico. La creciente dependencia de los sistemas de información hace que una interrupción pueda afectar directamente la atención clínica, la seguridad de los pacientes y la capacidad de respuesta de las organizaciones.
La discusión abordó además los desafíos de inversión, cambio cultural y coordinación que enfrentan hospitales y clínicas para adaptarse al nuevo escenario regulatorio.
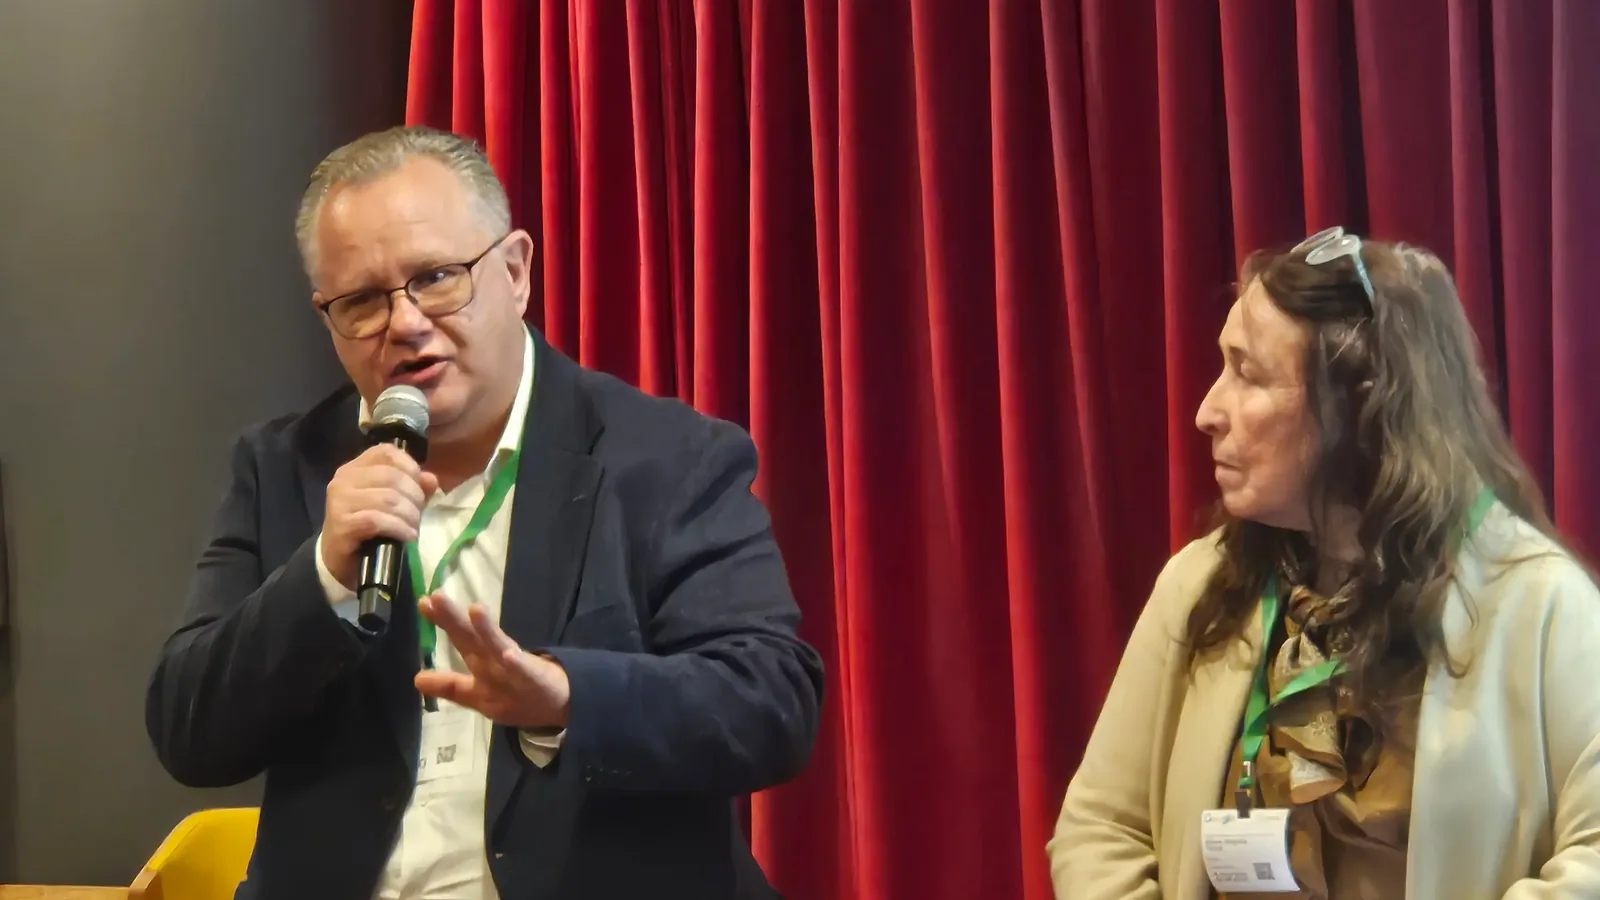
“Si esto falla, el primer riesgo son los pacientes, las personas”
La continuidad operacional ya no es solo una cuestión tecnológica: es una condición fundamental para garantizar una atención segura y de calidad.
Principales aprendizajes
- La continuidad operacional y la seguridad del paciente están estrechamente relacionadas.
- La preparación requiere planes alternativos, simulaciones y capacidad de respuesta ante incidentes.
- La transformación digital debe responder a las necesidades clínicas y facilitar la atención de los pacientes.
- La adaptación a las nuevas exigencias regulatorias implica importantes desafíos de inversión y cambio cultural.
- La coordinación entre equipos clínicos, tecnológicos, jurídicos y directivos será clave para fortalecer la resiliencia del sector.
Participaron
-
Milan Djidara
Eniax
-
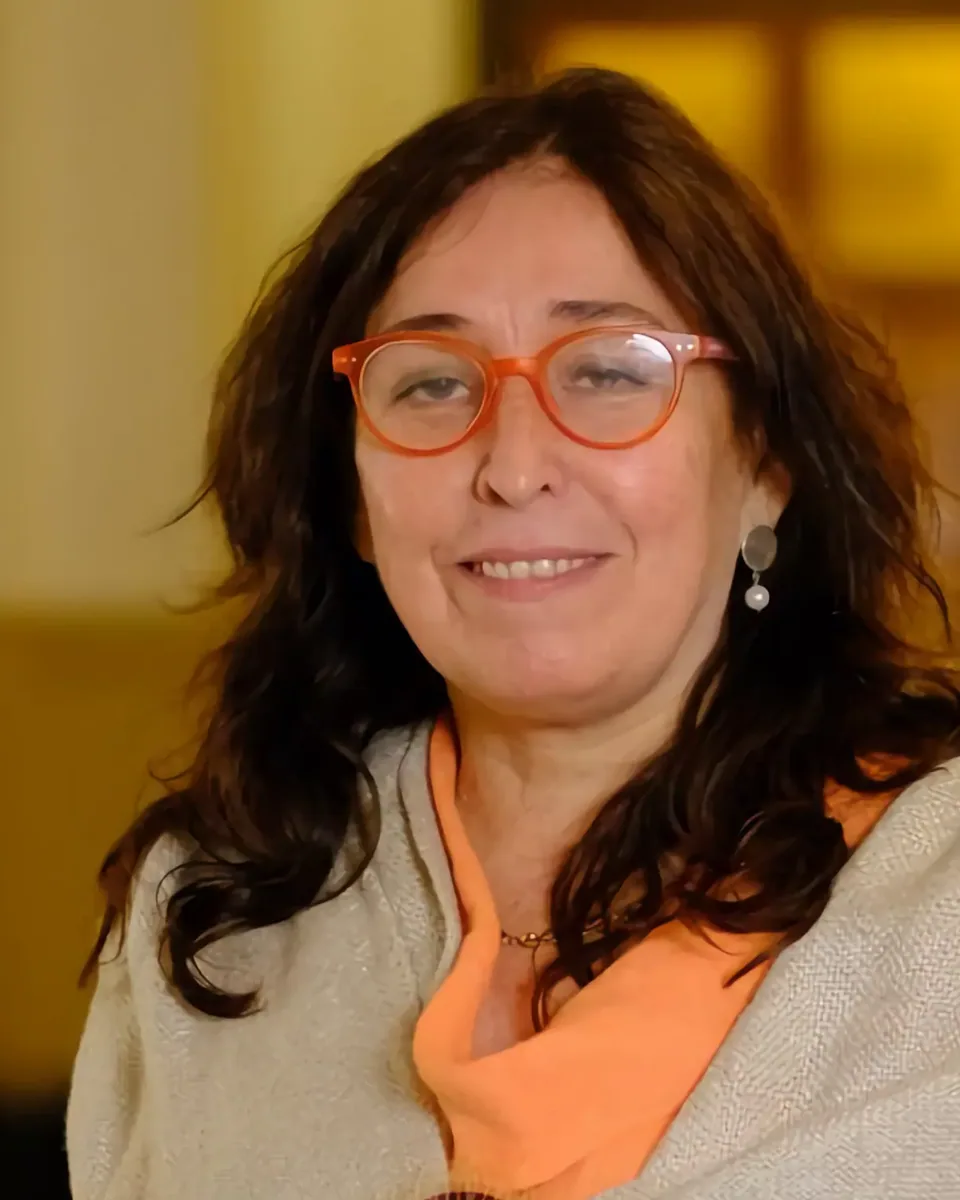
Dra. María Begoña Yarza
Instituto Nacional del Tórax
-
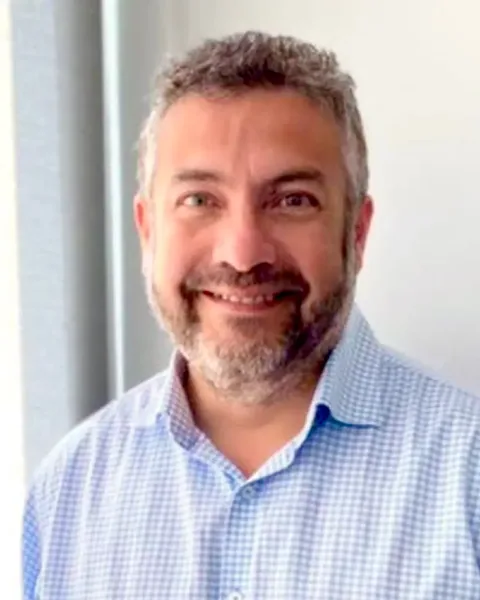
Claudio García
Clínica Indisa
-
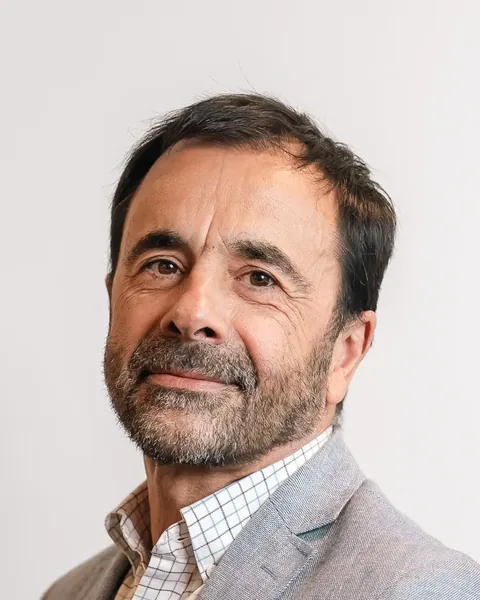
Jean Jacques Duhart
ProSalud Chile
Moderación
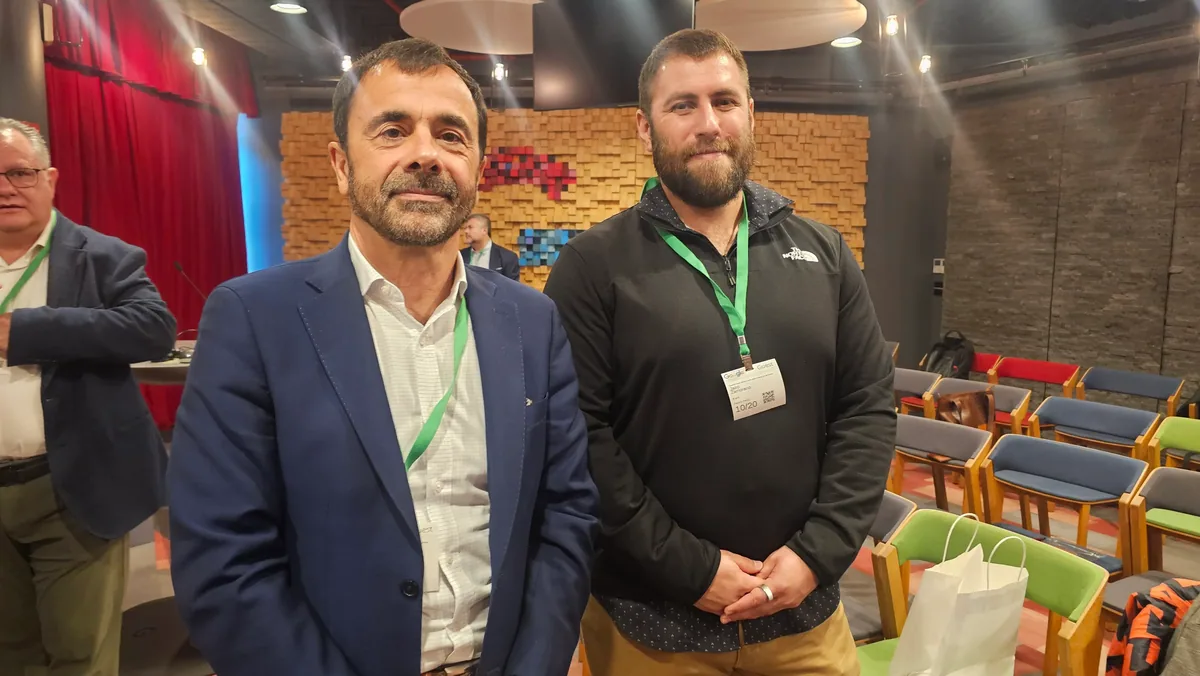
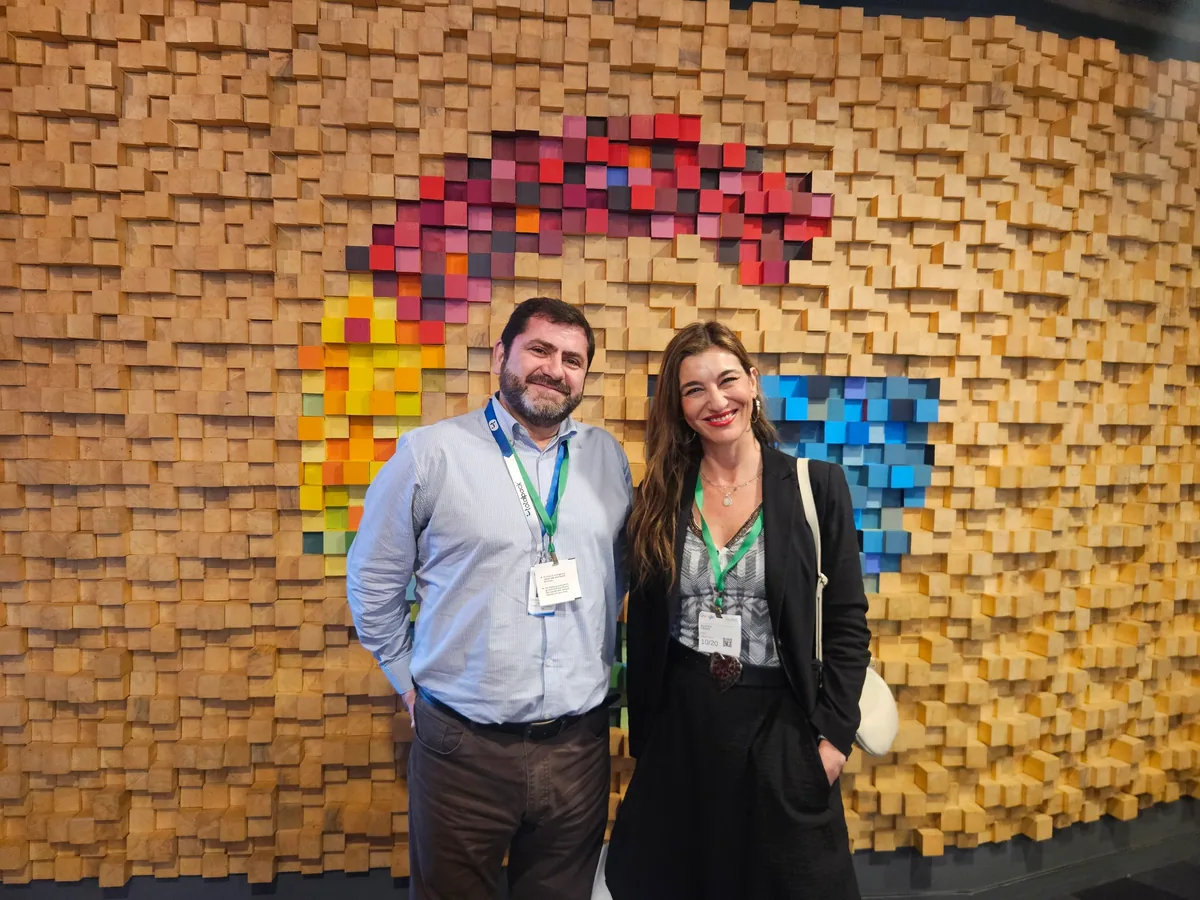
La jornada en imágenes.
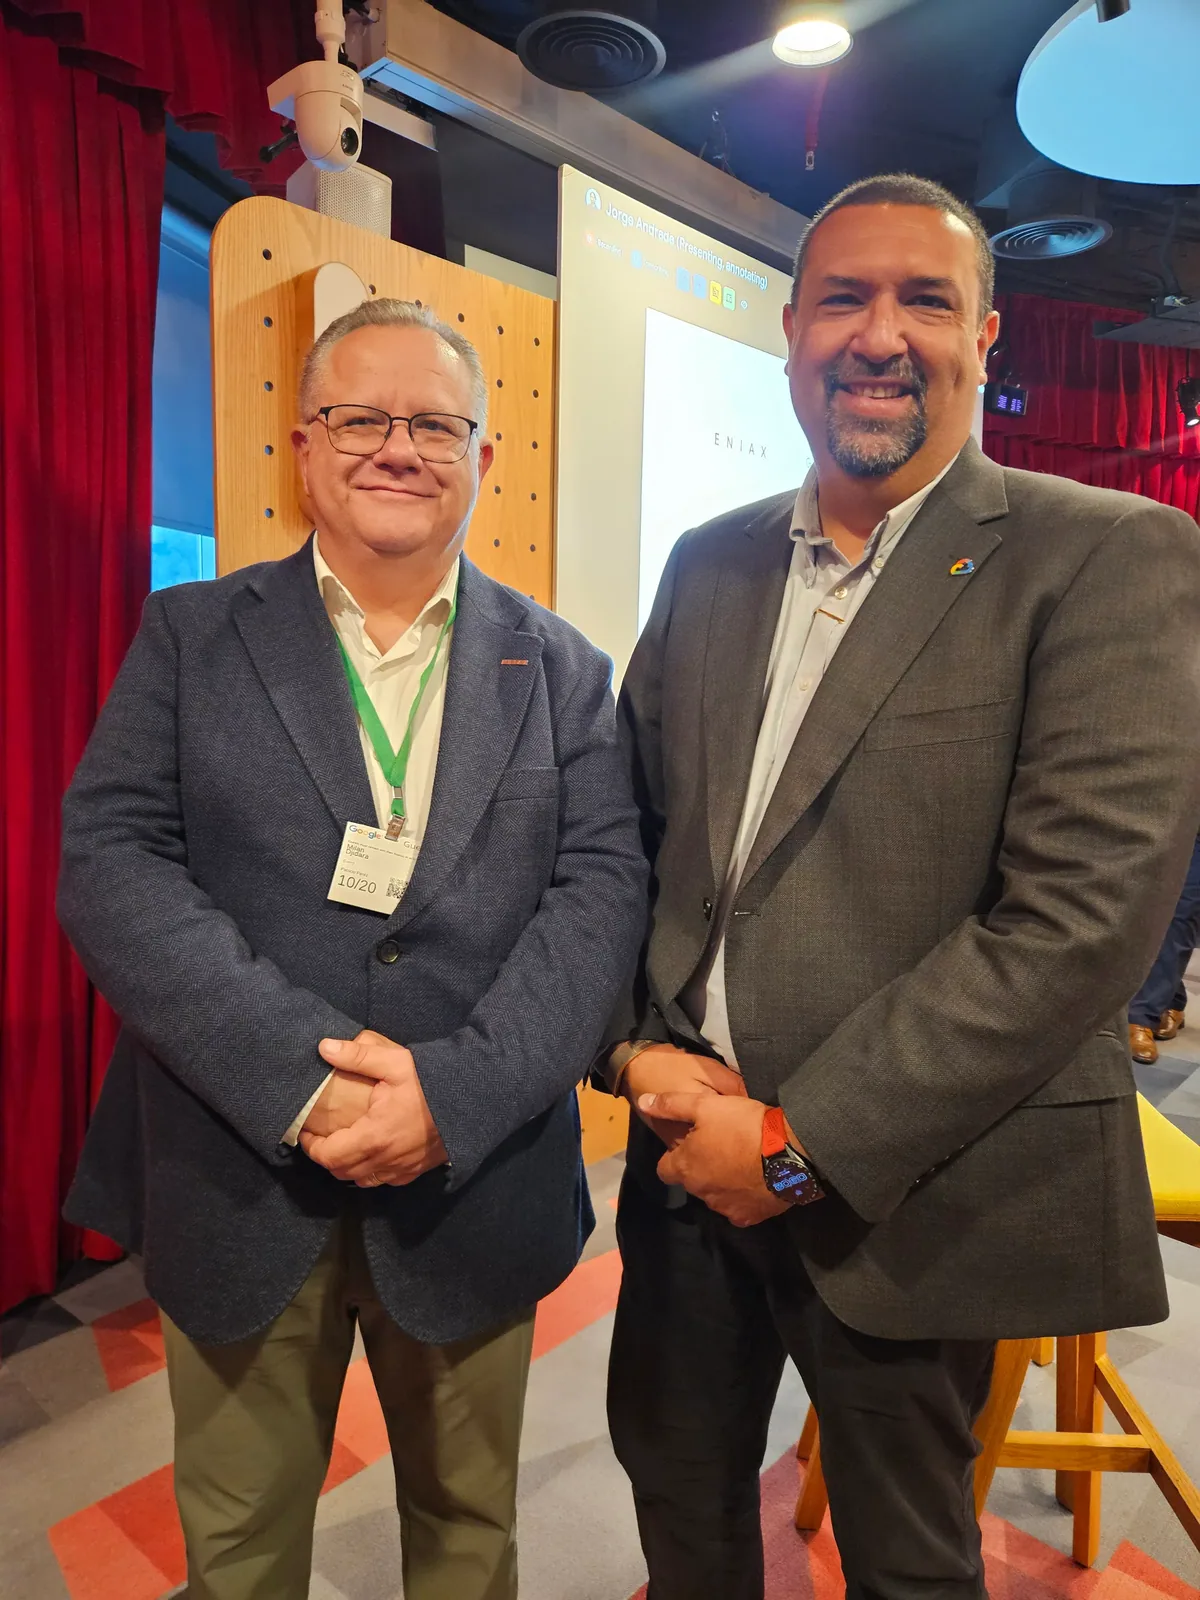
Quiénes hicieron posible la jornada.
 Eniax
Eniax es un Sistema Operativo Inteligente para la gestión ambulatoria. Ayuda a hospitales, clínicas y centros de salud a coordinar el recorrido del paciente con mayor estabilidad, control y mejor uso de su capacidad. La seguridad y la trazabilidad forman parte de esa operación.
 Google Cloud
 acompaña al sector salud en la adopción de tecnologías que fortalecen la innovación, la seguridad, la interoperabilidad y la transformación digital.
 ProSalud Chile
 es una corporación que reúne a instituciones públicas, privadas y académicas para impulsar la innovación, la colaboración y el desarrollo del sistema de salud chileno, promoviendo iniciativas que fortalezcan la calidad, la sostenibilidad y la transformación del sector.
La conversación continúa.
Las nuevas exigencias en protección de datos, ciberseguridad y continuidad operacional ya están transformando la manera en que las instituciones de salud gestionan sus riesgos y protegen la atención de los pacientes.
¿Quieres conversar sobre cómo prepararse para este nuevo escenario?